 التكنولوجيا وأخبارها بوابة مصر لأخبار تكنولوجيا المعلومات والإتصالات وفي أفريقيا كما تعتبر مصدر رئيسي للمعلومات حول تكنولوجيا المعلومات والاتصالات والفرص الاستثمارية المرتبطة بالاقتصاد الرقمي في المنطقة بالكامل
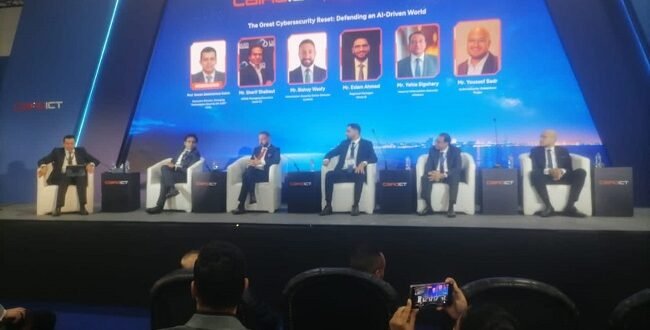
يواجه الأمن السيبراني تحديات متصاعدة مع التوسع في استخدام تقنيات الذكاء الاصطناعي، في ظل تزايد قدرة الأنظمة الذكية على اكتشاف الثغرات وتحليل التهديدات الإلكترونية، مقابل استمرار بطء بعض المؤسسات في تطوير منظومات الحماية والاستجابة للمخاطر، الأمر الذي يثير تساؤلات بشأن جاهزية البنية الأمنية لمواكبة التحولات التكنولوجية المتسارعة.
وحذر خبراء ومتخصصون في أمن المعلومات من اتساع الفجوة بين الإمكانات التي توفرها تطبيقات الذكاء الاصطناعي ومستوى الاستعداد الفعلي داخل المؤسسات، مؤكدين أن الاعتماد على الأدوات الذكية دون ضوابط واضحة للحوكمة والرقابة قد يؤدي إلى ظهور مخاطر جديدة، بدلًا من تحقيق الحماية المطلوبة للبيانات والأنظمة.
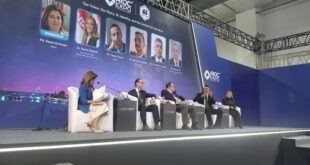
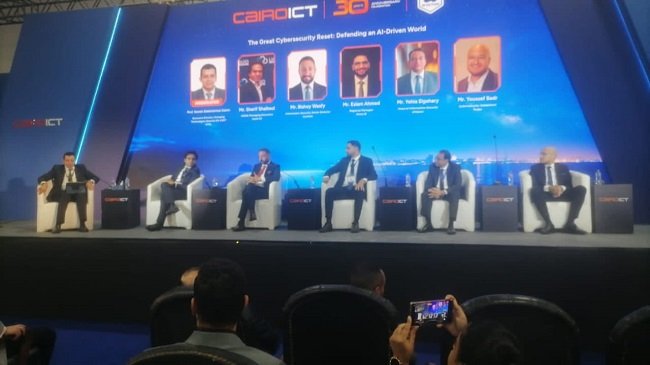
جاء ذلك خلال جلسة بعنوان «إعادة ضبط الأمن السيبراني العظيم: الدفاع عن عالم يحركه الذكاء الاصطناعي»، التي عُقدت ضمن فعاليات الدورة الثلاثين من معرض ومؤتمر القاهرة الدولي للتكنولوجيا للشرق الأوسط وأفريقيا Cairo ICT 2026.
وناقشت الجلسة مستقبل الدفاع السيبراني في بيئة رقمية تتزايد فيها تطبيقات الذكاء الاصطناعي، إلى جانب تحديات حوكمة التكنولوجيا، والتوعية الأمنية، وحماية العملاء من الاحتيال المصرفي، وتأمين البيانات باستخدام تقنيات التشفير وإدارة المفاتيح.
وشدد المشاركون على أن تطوير منظومات الأمن السيبراني يتطلب الجمع بين قدرات الذكاء الاصطناعي والخبرة البشرية، وتسريع الإجراءات الأمنية، والتعلم من التجارب الدولية، مع تعزيز ثقافة الحماية داخل المؤسسات وبين المستخدمين.
قيادات الأمن السيبراني تناقش تحديات حماية العالم الرقمي
أدار الجلسة سامح عبد الرحمن سالم، نائب رئيس الجهاز القومي لتنظيم الاتصالات لشؤون الأمن السيبراني والرئيس التنفيذي للمركز الوطني للاستعداد لطوارئ الحاسبات والشبكات EG-CERT.
وشارك في المناقشات شريف شلتوت، ممثل شركة Liquid C2، ويحيى الجوهري من شركة إي فاينانس، وبيشوي وصفي، المدير الأول لأمن المعلومات بشركة Cyshield، وأحمد ثروت من المجموعة الدولية، ويوسف بدر، مستشار الأمن السيبراني بشركة تاليس Thales.
وتناولت المناقشات كذلك مداخلات لإسلام أحمد بشأن الاستفادة من المعلومات الاستخبارية المرتبطة بالتهديدات الإلكترونية، وأهمية دراسة تجارب الدول الأخرى في مواجهة أساليب الاحتيال والهجمات السيبرانية.
وركزت الجلسة على ضرورة إعادة تقييم النماذج التقليدية للدفاع الرقمي، مع ظهور تقنيات قادرة على تسريع اكتشاف الثغرات وإنتاج أدوات أكثر تطورًا للهجوم والحماية على حد سواء.
وأكدت المداخلات أن المؤسسات أصبحت مطالبة بتطوير آليات أكثر مرونة للاستجابة للتهديدات، بدلًا من الاكتفاء بإضافة أدوات تكنولوجية جديدة إلى أنظمة قد لا تمتلك القدرة الكافية على التعامل معها.
شريف شلتوت: اكتشاف الثغرات أسرع من قدرة المؤسسات على الاستجابة
أكد شريف شلتوت، من شركة Liquid C2، أن التطورات التي شهدتها تقنيات الذكاء الاصطناعي خلال الفترة الأخيرة أسهمت في تحسين كفاءة عدد من التطبيقات والعمليات التشغيلية، خاصة في القطاعات التي تعتمد بصورة مكثفة على التكنولوجيا.
وأوضح أن القطاع المصرفي شهد خلال العام الماضي تطورًا ملحوظًا في استخدام البرمجيات الذكية لتسريع العمليات البنكية، وتعزيز التواصل مع العملاء، وإرسال التنبيهات المتعلقة بالمخاطر المحتملة.
وأشار إلى أن هذه التطورات تعكس إمكانات الذكاء الاصطناعي في دعم الخدمات المالية وتعزيز قدرة المؤسسات على التعامل مع المعلومات بصورة أكثر سرعة وفعالية.
ورغم ذلك، أكد أن الاستخدام الفعلي لهذه التقنيات لم يصل بعد إلى مرحلة التطبيق الكامل داخل مختلف المؤسسات، ما يجعل الاستفادة من إمكاناتها أقل من المستوى الذي تسمح به التكنولوجيا المتاحة.
ولفت إلى أن أدوات الذكاء الاصطناعي ساعدت على تسريع اكتشاف الثغرات الأمنية والتعرف عليها والإبلاغ عنها، لكن بعض العمليات المؤسسية المرتبطة بالتعامل مع هذه الثغرات لا تزال تتسم بالبطء.
وأوضح أن هذه الفجوة تمثل أحد أبرز التحديات أمام فرق الأمن السيبراني، لأن سرعة اكتشاف المخاطر لا تحقق الفائدة المرجوة إذا لم تقترن بقدرة مماثلة على تقييمها ومعالجتها وتنفيذ الإجراءات اللازمة.
التعاون بين الإنسان والذكاء الاصطناعي ضرورة لحماية المعلومات
شدد شريف شلتوت على أهمية التكامل بين القدرات البشرية والتطبيقات الذكية في تطوير منظومات الحماية الإلكترونية.
وأوضح أن الذكاء الاصطناعي يمتلك قدرات فائقة في معالجة كميات كبيرة من المعلومات وتحليلها بسرعة تتجاوز الإمكانات البشرية في مهام محددة، إلا أن هذه المزايا لا تلغي الدور الأساسي للمتخصصين في اتخاذ القرارات الأمنية.
وأشار إلى أن التعاون بين الإنسان والذكاء الاصطناعي يوفر للمؤسسات فرصة الاستفادة من سرعة التكنولوجيا ودقة التحليل، مع الاحتفاظ بالخبرة البشرية اللازمة لفهم طبيعة المخاطر وتقييم نتائج الأنظمة.
وأكد أن حماية البيانات والمعلومات من الاختراق تتطلب تطوير نماذج تشغيلية تجمع بين الأدوات الذكية وفرق العمل المتخصصة، بما يضمن التعامل مع التهديدات بصورة أكثر كفاءة.
وتبرز هذه الرؤية أهمية عدم التعامل مع الذكاء الاصطناعي باعتباره بديلًا كاملًا عن الإنسان في إدارة الأمن السيبراني، وإنما باعتباره وسيلة لتعزيز قدرات العاملين في هذا المجال وتسريع تنفيذ مهامهم.
Cyshield: أطر الحوكمة موجودة لكن التطبيق يحتاج إلى تطوير
من جانبه، أكد بيشوي وصفي، المدير الأول لأمن المعلومات بشركة Cyshield، أن الأطر المنظمة لحوكمة الأمن السيبراني متاحة بالفعل، إلا أن التحدي الرئيسي يكمن في مدى قدرة المؤسسات على تطبيقها وتطوير آليات الاستفادة منها.
وأوضح أن العمل في مجال الحوكمة يعتمد على مجموعة من الضوابط والإجراءات Controls التي تحدد كيفية التعامل مع المخاطر وتنظيم المسؤوليات وآليات اتخاذ القرارات.
وأشار إلى أن وجود هذه الأطر لا يعني بالضرورة وصول جميع المؤسسات إلى المستوى المطلوب من الجاهزية، خاصة فيما يتعلق باستخدام الذكاء الاصطناعي في تنفيذ قرارات الحماية بصورة أسرع وأكثر فعالية.
وأضاف أن بعض الدول حققت تقدمًا أكبر في توظيف تقنيات الذكاء الاصطناعي داخل منظومات الأمن السيبراني، بما يتيح لها الاستفادة من قدرات هذه الأدوات في التعامل مع التهديدات واتخاذ الإجراءات المناسبة.
وأكد أن المؤسسات بحاجة إلى مواصلة تطوير إجراءاتها الداخلية، حتى تصبح أكثر قدرة على استخدام الحلول الذكية ضمن أطر الحوكمة المعتمدة.
وشدد على أن تحسين الأداء الأمني لا يعتمد فقط على تحديث الأنظمة، وإنما يتطلب أيضًا تطوير ثقافة مؤسسية قادرة على التعامل مع التكنولوجيا والتغيرات المرتبطة بها.
التوعية الأمنية خط الدفاع الأول في مواجهة المخاطر
أولى بيشوي وصفي اهتمامًا خاصًا بدور التوعية في تعزيز الأمن السيبراني، مؤكدًا أنها تمثل عنصرًا ضروريًا على مختلف المستويات داخل المؤسسات وخارجها.
وأوضح أن وجود التقنيات المتقدمة وإجراءات الحوكمة لا يكفي وحده لضمان حماية المعلومات إذا لم يكن العاملون والمستخدمون على دراية بالمخاطر وأساليب التعامل معها.
وأشار إلى ضرورة استمرار برامج التوعية والتدريب، بما يساعد الأفراد على التعرف على التهديدات المحتملة وفهم كيفية التصرف عند مواجهة مواقف غير معتادة.
وتزداد أهمية هذه البرامج مع تطور أساليب الاحتيال الإلكتروني واعتماد المهاجمين على أدوات أكثر قدرة على تقليد السلوك البشري وإقناع الضحايا بمشاركة معلومات حساسة.
وتعكس هذه الملاحظات أهمية التكامل بين الجوانب التقنية والتنظيمية والبشرية، بحيث تصبح التوعية جزءًا من منظومة الحماية وليست مجرد نشاط منفصل عنها.
المعلومات الاستخبارية تساعد المؤسسات على فهم سلوك المهاجمين
وفي محور آخر، تناول إسلام أحمد أهمية الاستفادة من المعلومات الاستخبارية المرتبطة بالتهديدات السيبرانية Threat Intelligence، باعتبارها وسيلة لفهم أساليب المهاجمين والاستعداد لمواجهتها.
وأوضح أن التعامل مع الهجمات المدعومة بالتكنولوجيا الحديثة يتطلب دراسة كيفية تفكير المهاجم، والأدوات التي يستخدمها، والطرق التي قد يلجأ إليها لتنفيذ الهجمات الإلكترونية.
وأشار إلى أهمية تحليل الأساليب البرمجية التي يعتمد عليها المخترقون، بما يشمل النصوص البرمجية Scripts المستخدمة في تنفيذ بعض الهجمات، بهدف تحسين قدرة فرق الأمن على التعرف على المخاطر.
وأكد أن الاستفادة من تجارب الآخرين تمثل أحد المسارات المهمة لتطوير منظومات الحماية، بدلًا من محاولة معالجة جميع التحديات من نقطة البداية.
وأضاف أن متابعة التطورات السابقة في مجال الأمن السيبراني تساعد على فهم طبيعة التهديدات، وتحديد الإجراءات التي أثبتت فعاليتها في التعامل معها.
وشدد على أهمية أن تبدأ المؤسسات من النتائج والخبرات التي توصلت إليها الجهات الأخرى، مع تكييف الحلول وفقًا لاحتياجاتها وطبيعة الأنظمة المستخدمة لديها.
الاستفادة من تجارب الدول المجاورة لتطوير الأمن المصرفي
أوضح إسلام أحمد أن القطاع المصرفي يمثل أحد المجالات التي يمكن أن تستفيد بصورة كبيرة من تبادل الخبرات ومتابعة التجارب الإقليمية والدولية.
وأشار إلى أن دراسة ما نفذته الدول المجاورة من إجراءات أمنية وتقنيات للحماية تتيح للمؤسسات التعرف على الحلول التي يمكن تطبيقها داخل بيئاتها الخاصة.
وأضاف أن هذا النهج يتطلب متابعة التهديدات المحيطة بالمؤسسة، وتحليل طبيعة المنظومة التكنولوجية التي تعتمد عليها، ثم تحديد الأدوات والإجراءات التي يمكن أن تساعد على تحسين مستوى الحماية.
وأكد أن اختلاف التقنيات المستخدمة بين مؤسسة وأخرى يفرض ضرورة دراسة كل بيئة تشغيلية بصورة مستقلة، وعدم افتراض أن الحلول المناسبة لجهة معينة ستكون بالضرورة ملائمة لجميع الجهات.
وأشار إلى أن الدور الرئيسي لفرق الأمن يتمثل في تحديد المخاطر التي تواجه المؤسسة، وتوعية العاملين بها، ثم اختيار الوسائل الملائمة للتعامل معها.
وتعكس هذه الرؤية أهمية الجمع بين المعرفة بالتهديدات والتجارب العملية والتكنولوجيا المتاحة، بما يسمح بتطوير استراتيجيات حماية أكثر استجابة للواقع الفعلي.
الاحتيال المصرفي يتطور باستخدام تقنيات تقليد الأصوات
حذر إسلام أحمد من تطور أساليب الاحتيال التي تستهدف عملاء البنوك، خاصة مع تزايد استخدام الإنترنت والتقنيات الحديثة لجمع المعلومات واختيار الضحايا.
وأوضح أن المحتال قد يبدأ بالبحث عن بيانات متاحة عبر الإنترنت، ثم يحدد مجموعة صغيرة من العملاء لاستهدافهم من بين أعداد كبيرة من المستخدمين.
وأشار إلى أن بعض المهاجمين يلجؤون إلى استخدام تقنيات تقليد الأصوات، بما يسمح لهم بانتحال أصوات أشخاص يعرفهم العميل أو يثق بهم، بهدف إقناعه بالتفاعل معهم والكشف عن معلومات حساسة.
وأضاف أن هذه الأساليب تتغير باستمرار، وهو ما يفرض على المؤسسات المصرفية تطوير وسائل اكتشاف الاحتيال ومواكبة الحيل المستجدة.
وأكد أن المؤسسات التي لا تتابع تطور أدوات الاحتيال وأساليبه قد تجد صعوبة في التصدي للهجمات، خاصة مع زيادة قدرة المهاجمين على توظيف التقنيات الحديثة في تنفيذ عمليات الخداع.
وشدد على ضرورة أن تسعى البنوك إلى استباق المحتالين، بدلًا من الاكتفاء بالاستجابة بعد وقوع محاولات الاحتيال.
كيف يستغل المحتال معلومة صحيحة لخداع عميل البنك؟
لفت إسلام أحمد إلى أن بعض المحتالين يعتمدون على امتلاك معلومات صحيحة عن العميل لإضفاء قدر من المصداقية على المكالمات الاحتيالية.
وأوضح أن المهاجم قد يبدأ الاتصال بذكر معلومة حقيقية تتعلق بالشخص المستهدف، بهدف إرباكه ودفعه إلى الاعتقاد بأن المتصل موظف رسمي أو جهة موثوقة.
وأشار إلى أن هذه الطريقة قد تؤدي إلى استجابة العميل وبدء الإجابة عن أسئلة تكشف المزيد من بياناته الشخصية أو المصرفية.
وأكد أهمية توعية العملاء بعدم الإفصاح عن معلوماتهم الحساسة لأي شخص يتصل بهم، حتى إذا بدا أنه يمتلك بعض التفاصيل الصحيحة عنهم.
وشدد على ضرورة التحقق من هوية المتصل، وعدم اعتبار معرفته بمعلومة شخصية دليلًا كافيًا على صفته أو الجهة التي يمثلها.
ومن الممارسات الوقائية المهمة في مثل هذه الحالات إنهاء الاتصال المشكوك فيه، والتواصل مع البنك مباشرة عبر القنوات الرسمية المعروفة، دون مشاركة كلمات المرور أو رموز التحقق أو بيانات البطاقات.
إي فاينانس: استخدام الذكاء الاصطناعي دون حوكمة يضاعف المخاطر
من جانبه، أكد يحيى الجوهري، ممثل شركة إي فاينانس، أن المؤسسات مطالبة بالاستعداد المسبق للتحديات المرتبطة بالتوسع في استخدام الذكاء الاصطناعي، خاصة في ظل تطور طبيعة المخاطر الرقمية.
وأوضح أن توظيف هذه التقنيات يمكن أن يساعد على تحسين قدرة المؤسسات على تحليل المخاطر والتعامل معها، لكنه قد يؤدي في المقابل إلى ظهور مشكلات غير متوقعة إذا لم يتم استخدامه ضمن أطر حوكمة واضحة.
وأشار إلى أن الخطر الحقيقي يظهر عندما تعتمد المؤسسات على أدوات الذكاء الاصطناعي دون تحديد الضوابط والمسؤوليات والإجراءات المنظمة لتشغيلها.
وأضاف أن التطورات الحديثة جعلت بعض المهام المرتبطة باكتشاف المخاطر وتحليل المعلومات أكثر سهولة، كما أتاحت للمؤسسات رؤية أعمق وأكثر وضوحًا للتهديدات المحتملة.
وأكد أن الاستفادة من هذه الإمكانات تتطلب العمل على تعزيز الجاهزية المؤسسية، وتطوير الإجراءات اللازمة لمنع تحول الأدوات الذكية إلى مصدر لمخاطر جديدة.
تسريع معالجة الثغرات أهم من الاكتفاء باكتشافها
شدد يحيى الجوهري على أن الذكاء الاصطناعي ساهم في تسهيل اكتشاف الثغرات الأمنية، لكنه أكد أن القيمة الحقيقية لهذه القدرة ترتبط بسرعة اتخاذ الإجراءات اللازمة لمعالجتها.
وأوضح أن المؤسسات تحتاج إلى تقليل الوقت الذي تستغرقه العمليات الإدارية والتشغيلية المرتبطة بالتعامل مع التهديدات، حتى لا تتحول الإجراءات المطولة إلى عائق أمام تنفيذ الحماية المطلوبة.
وأشار إلى أن اكتشاف الثغرة بصورة مبكرة لا يضمن بالضرورة منع استغلالها، إذا تأخرت المؤسسة في تطبيق التحديثات أو تنفيذ الإجراءات التصحيحية المناسبة.
وأكد ضرورة تطوير آليات عمل تسمح بالانتقال السريع من مرحلة التعرف على الخطر إلى اتخاذ القرار وتنفيذ الحماية، مع الحفاظ على الضوابط الأساسية للحوكمة.
وأضاف أن هذه التوجهات تتطلب تنسيقًا بين فرق الأمن السيبراني والإدارات المختلفة، بما يضمن عدم تعطيل الإجراءات الضرورية لحماية البيانات والأنظمة.
وتبرز هذه الرؤية أحد أهم التحديات التي تواجه الأمن السيبراني في عصر الذكاء الاصطناعي، وهو قدرة المؤسسات على تحويل نتائج التحليل الذكي إلى إجراءات عملية بالسرعة المناسبة.
المنصات الحكومية والتوعية الأمنية ضمن تحديات التحول الذكي
تناول يحيى الجوهري بعض الملاحظات المرتبطة بتطور المنصات الحكومية واستخدام البيانات في تقديم الخدمات الرقمية.
وأشار إلى رصد أنماط متكررة في البيانات التي تطلبها بعض المنصات، ومنها المعلومات المتعلقة بالإشعارات المرسلة إلى المستخدمين والفواتير التي يتم تحصيلها، موضحًا أن هذه الملاحظات لا تمثل بالضرورة عائقًا أمام تطوير الخدمات.
وأكد أن التوسع في استخدام الذكاء الاصطناعي أصبح توجهًا تتبناه مؤسسات متعددة، ما يزيد من أهمية تطوير إجراءات الحوكمة والتوعية.
وأضاف أن الجانب المتعلق بتدريب العاملين ونشر الوعي الأمني يحتاج إلى تنفيذ برامج أكثر سرعة وفاعلية، بالتوازي مع التطورات التقنية المتلاحقة.
وأشار كذلك إلى وجود مشروع لمجلس للذكاء الاصطناعي لدى الجهة التي تحدث عنها، موضحًا أنه يحتاج إلى مراجعة لمعرفة ما إذا كان قد شهد تطورات جديدة.
وتعكس هذه الملاحظات أهمية استمرار مراجعة الأطر المؤسسية المنظمة للذكاء الاصطناعي، وتقييم مدى ملاءمتها للتغيرات التكنولوجية واحتياجات التشغيل.
Thales: التشفير وإدارة المفاتيح أساس حماية البيانات الحساسة
وفي محور حماية المعلومات، أكد يوسف بدر، مستشار الأمن السيبراني بشركة تاليس Thales، أن تشفير وسائل الاتصال وإدارة مفاتيح التشفير يمثلان عنصرين أساسيين في تأمين البيانات ومنع الوصول غير المصرح به إليها.
وأوضح أن المؤسسات والأفراد يجب أن ينطلقوا من افتراض إمكانية وقوع محاولات اختراق، حتى في ظل وجود إجراءات وقائية وأنظمة حماية متقدمة.
وأشار إلى أن الاستعداد لهذه الاحتمالات يتطلب التركيز على حماية المعلومات الحساسة، بما يقلل مخاطر تعرضها للكشف أو الاستغلال في عمليات الابتزاز الإلكتروني.
وأكد أن حماية البيانات لا تتحقق بمجرد امتلاك أنظمة تكنولوجية متطورة، وإنما تعتمد أيضًا على جودة مفاتيح التشفير وطرق إنشائها وحفظها وإدارتها.
وشدد على أهمية استخدام مفاتيح تشفير قوية وغير متداولة بصورة غير آمنة، مع تطبيق الضوابط المناسبة لمنع وصول الأشخاص غير المصرح لهم إليها.
وتكتسب إدارة المفاتيح أهمية كبيرة لأن قوة نظام التشفير قد تتأثر بصورة مباشرة إذا تعرضت المفاتيح المستخدمة فيه للسرقة أو الكشف، حتى عندما تكون خوارزميات التشفير نفسها متطورة.
مفتاح التشفير الضعيف قد يهدر قيمة منظومة الحماية
استخدم يوسف بدر مثالًا توضيحيًا للتأكيد على أهمية حماية مفاتيح التشفير، مشيرًا إلى أن بناء منشأة شديدة التحصين وتزويدها بأبواب متطورة لا يحقق الغرض المطلوب إذا تُرك مفتاح الدخول متاحًا للآخرين.
وأوضح أن الفكرة نفسها تنطبق على الأنظمة الرقمية، حيث يمكن للمؤسسة الاستثمار في حلول أمنية متقدمة، لكنها تظل معرضة للمخاطر إذا لم تحسن إدارة المفاتيح التي تتحكم في الوصول إلى البيانات المشفرة.
وأشار إلى أن جودة مفاتيح التشفير وسريتها تمثلان جزءًا أساسيًا من فاعلية الحماية، إلى جانب آليات تأمين الاتصالات والأنظمة.
وأكد أن المؤسسات بحاجة إلى الاهتمام بالبيانات قبل وقوع الاختراقات، وعدم الانتظار حتى تتعرض المعلومات الحساسة للتسريب أو الاستغلال.
وتشمل الممارسات الأمنية المرتبطة بهذا المجال حماية المفاتيح من الوصول غير المصرح به، وإدارة صلاحيات استخدامها، وتطبيق آليات آمنة لتوليدها وتخزينها وتدويرها عند الحاجة.
الذكاء الاصطناعي يفرض إعادة تقييم استراتيجيات الدفاع السيبراني
عكست مناقشات جلسة Cairo ICT 2026 أن الأمن السيبراني يدخل مرحلة تتطلب إعادة تقييم مستمرة للسياسات والأدوات وآليات الاستجابة، في ظل تسارع تطور تطبيقات الذكاء الاصطناعي.
فبينما تتيح التكنولوجيا الحديثة اكتشاف الثغرات وتحليل التهديدات بسرعة أكبر، تظل المؤسسات مطالبة بتطوير قدرتها على اتخاذ القرارات وتنفيذ الإجراءات التصحيحية دون تأخير غير مبرر.
كما تبرز الحوكمة بوصفها أحد المتطلبات الرئيسية لاستخدام الذكاء الاصطناعي بصورة آمنة، خاصة مع تزايد الاعتماد عليه في القطاعات المصرفية والخدمات الحكومية والبنية التحتية الرقمية.
وفي المقابل، تفرض أساليب الاحتيال الحديثة، ومنها انتحال الأصوات واستغلال المعلومات الشخصية المتاحة عبر الإنترنت، ضرورة تعزيز برامج توعية المستخدمين وتطوير تقنيات مكافحة الاحتيال.
وتؤكد المناقشات كذلك أن التشفير وإدارة المفاتيح يشكلان جزءًا أساسيًا من منظومة حماية البيانات، بالتوازي مع أهمية الاستفادة من المعلومات الاستخبارية والتجارب الدولية.
وتبقى قدرة المؤسسات على الجمع بين الذكاء الاصطناعي والخبرة البشرية، وتحسين الحوكمة وسرعة الاستجابة، أحد العوامل الرئيسية لتطوير دفاعات قادرة على مواكبة المخاطر في الاقتصاد الرقمي.
سجل في قائمتنا البريدية لتصلك آخر الأخبار