 التكنولوجيا وأخبارها بوابة مصر لأخبار تكنولوجيا المعلومات والإتصالات وفي أفريقيا كما تعتبر مصدر رئيسي للمعلومات حول تكنولوجيا المعلومات والاتصالات والفرص الاستثمارية المرتبطة بالاقتصاد الرقمي في المنطقة بالكامل
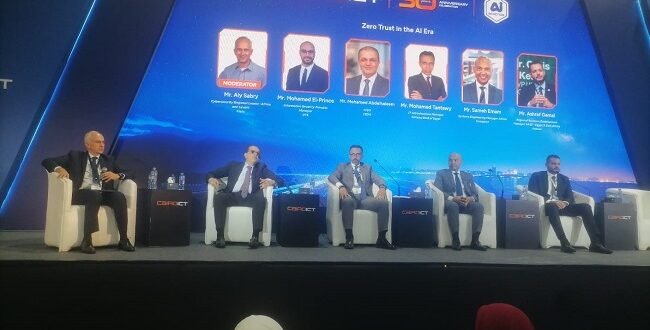
حذر خبراء ومتخصصون في الأمن السيبراني من تزايد المخاطر التي تواجه المؤسسات في ظل الانتشار المتسارع لتطبيقات الذكاء الاصطناعي، مؤكدين أن التهديدات الرقمية لم تعد تقتصر على أساليب الاختراق الحديثة، بعدما بدأ بعض المخترقين إعادة استخدام تقنيات تقليدية قديمة، اعتمادًا على افتراض أن فرق الحماية انشغلت بمواجهة الهجمات المتطورة وأغفلت وسائل الاختراق التي كانت شائعة في السابق.
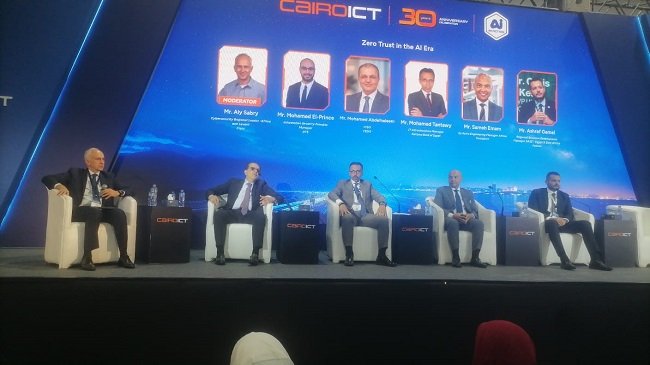
وشدد المشاركون في ندوة «الثقة الصفرية Zero Trust في عصر الذكاء الاصطناعي»، التي عُقدت ضمن فعاليات معرض ومؤتمر القاهرة الدولي للتكنولوجيا للشرق الأوسط وأفريقيا Cairo ICT 2026، على ضرورة تبني استراتيجيات أمنية متكاملة تجمع بين مواكبة التطورات التكنولوجية والتصدي للثغرات التقليدية، مع الاحتفاظ بالدور الحاسم للعنصر البشري في إدارة أنظمة الحماية واتخاذ القرارات المرتبطة بأمن المعلومات.
وأكد الخبراء أن الاعتماد المتزايد على الذكاء الاصطناعي في تحليل البيانات واكتشاف التهديدات لا يعني إمكانية منحه ثقة مطلقة، خاصة أن كفاءة هذه الأنظمة ترتبط بدرجة كبيرة بجودة المعلومات التي تتلقاها، وقدرتها على الوصول إلى البيانات والأنشطة التي يُطلب منها تحليلها.
كما كشفت المناقشات عن وجود مشروع قانون لتصنيف البيانات قيد الدراسة بمجلس النواب، في إطار الاهتمام المتزايد بحوكمة المعلومات وتطوير الأطر المنظمة لحمايتها.
خبراء التكنولوجيا يناقشون مستقبل الثقة الصفرية في حماية المؤسسات
أدار الندوة علي صبري، المدير الإقليمي للأمن السيبراني في أفريقيا ومنطقة المشرق العربي بشركة سيسكو Cisco، بمشاركة نخبة من ممثلي المؤسسات المصرفية والشركات التكنولوجية والمتخصصين في أمن المعلومات.
وضمت قائمة المشاركين هادير لبيب، رئيس خدمات الحوكمة والمخاطر والامتثال GRC في منطقة الشرق الأوسط وشمال أفريقيا بشركة Liquid C2، ومحمد الأمير، مدير ما قبل البيع لأمن المعلومات بشركة GTS، ومحمد عبد الحليم، رئيس أمن المعلومات CISO بشركة FEDIS.
كما شارك محمد طنطاوي، مدير البنية التحتية لتكنولوجيا المعلومات بالبنك الأهلي المصري، ووليد عبد المنعم أمين، مستشار هيئة تنمية صناعة تكنولوجيا المعلومات «إيتيدا» ITIDA، وسامح إمام، مدير هندسة النظم في أفريقيا بشركة فورس بوينت Forcepoint.
وتناولت المناقشات التحديات المرتبطة بتأمين البيانات في المؤسسات، ومدى قدرة تقنيات الذكاء الاصطناعي على دعم منظومات الحماية، إلى جانب أهمية تطبيق مفهوم الثقة الصفرية باعتباره أحد الأطر الرئيسية للحد من مخاطر الوصول غير المصرح به إلى الأنظمة والمعلومات.
وطرح مدير الجلسة تساؤلات بشأن أفضل النماذج الممكنة لتأمين البيانات والمحافظة عليها، وكيفية بناء بيئة أمنية تستفيد من الحلول الذكية دون أن تتحول هذه الحلول إلى مصدر جديد للمخاطر.
لماذا يعود المخترقون إلى أساليب الهجمات الإلكترونية القديمة؟
سلطت الندوة الضوء على أحد التحديات التي تواجه المؤسسات في مجال الأمن السيبراني، ويتمثل في عودة بعض المخترقين إلى استخدام أساليب هجومية تقليدية، رغم التطور الكبير الذي شهدته أدوات الهجمات الإلكترونية خلال السنوات الأخيرة.
وأوضح المشاركون أن المخترق المحترف قد يتعمد استخدام طرق قديمة للوصول إلى الأنظمة والبيانات، انطلاقًا من اعتقاده أن مسؤولي الحماية أصبحوا أكثر انشغالًا بمراقبة التهديدات الحديثة، ولم يعودوا يمنحون الأساليب التقليدية القدر نفسه من الاهتمام.
وأكدوا أن هذه الممارسات تفرض على المؤسسات عدم الاكتفاء بتحديث أنظمة الحماية لمواجهة المخاطر المستجدة، بل ضرورة مراجعة الثغرات والأساليب المعروفة سابقًا والتأكد من استمرار فاعلية الإجراءات الوقائية في التعامل معها.
وشدد الخبراء على أن أمن المعلومات يتطلب رؤية شاملة لا تميز بين التهديد القديم والجديد، وإنما تعتمد على تقييم المخاطر بصورة مستمرة وحماية البيانات في مختلف مراحل استخدامها وتداولها وتخزينها.
وأشاروا إلى أن إغفال إحدى وسائل الاختراق، مهما بدت تقليدية، قد يمنح المهاجمين فرصة للوصول إلى معلومات حساسة أو تجاوز بعض إجراءات الحماية، وهو ما يعزز أهمية الجمع بين الخبرة الأمنية المتراكمة والتقنيات الحديثة.
الثقة الصفرية Zero Trust تعيد صياغة مفهوم الحماية الرقمية
ناقشت الندوة مفهوم الثقة الصفرية Zero Trust بوصفه نموذجًا للأمن السيبراني يقوم على عدم منح الثقة تلقائيًا لأي مستخدم أو جهاز أو تطبيق لمجرد وجوده داخل الشبكة المؤسسية، وإنما إخضاع طلبات الوصول إلى ضوابط التحقق والتحكم المناسبة.
وفي عصر الذكاء الاصطناعي، تزداد أهمية هذا المفهوم مع توسع المؤسسات في الاعتماد على الأنظمة الذكية لمعالجة المعلومات وتحليلها والمساعدة في اتخاذ القرارات.
وأكد المشاركون ضرورة عدم التعامل مع الذكاء الاصطناعي باعتباره مصدرًا مضمونًا للمعلومات أو وسيلة مستقلة للحماية يمكن الاعتماد عليها دون مراجعة، خاصة أن العنصر البشري يظل المسؤول عن توفير البيانات التي تعتمد عليها هذه الأنظمة وتحديد كيفية استخدامها.
وأشاروا إلى أن نجاح تطبيق الثقة الصفرية يحتاج إلى تعاون مختلف الإدارات والفرق التقنية والأمنية داخل المؤسسة، لأن حماية المعلومات لا يمكن اختزالها في أداة واحدة أو برنامج تكنولوجي بعينه.
كما أكدوا أن بناء منظومة أمنية متكاملة يستلزم وضوح المسؤوليات وتنسيق الإجراءات بين الجهات المعنية، بما يضمن اكتشاف المخاطر والتعامل معها بصورة فعالة.
محمد عبد الحليم: فهم الذكاء الاصطناعي شرط أساسي لمواجهة أخطائه
أكد محمد عبد الحليم، رئيس أمن المعلومات بشركة FEDIS، أن التطور المتسارع في استخدام الذكاء الاصطناعي يصاحبه ظهور تحديات ومشكلات يجب على المؤسسات الاستعداد للتعامل معها.
وأوضح أن الأنظمة المعتمدة على الذكاء الاصطناعي قد تنتج أخطاء أو تواجه مشكلات تشغيلية تستوجب الاهتمام والمتابعة، بما يجعل الاستعداد لهذه الاحتمالات جزءًا أساسيًا من أي استراتيجية لتطبيق التكنولوجيا.
وشدد على ضرورة فهم آليات عمل الذكاء الاصطناعي بصورة صحيحة قبل الاعتماد عليه في تنفيذ المهام أو معالجة البيانات، لأن الاستفادة الفعلية من إمكاناته تتطلب إدراك قدراته وحدوده والتحديات المرتبطة باستخدامه.
وأشار إلى أن التعامل الواعي مع هذه التقنيات يساهم في تحسين نتائجها وتقليل المخاطر المحتملة، خاصة في المجالات التي ترتبط بمعلومات حساسة أو أنظمة تتطلب مستويات مرتفعة من الحماية.
وتبرز هذه الرؤية أهمية الجمع بين المعرفة التقنية والخبرة البشرية في إدارة أدوات الذكاء الاصطناعي، بدلًا من الاكتفاء باستخدامها بصورة آلية دون تقييم مستمر لمخرجاتها.
سامح إمام: مشروع قانون لتصنيف البيانات قيد الدراسة بمجلس النواب
كشف سامح إمام، مدير هندسة النظم في أفريقيا بشركة فورس بوينت Forcepoint، أن مشروع قانون لتصنيف البيانات يخضع حاليًا للدراسة داخل مجلس النواب المصري، في ظل تزايد الاهتمام بتنظيم المعلومات وحمايتها.
وأكد أهمية تصنيف البيانات وفقًا لطبيعتها ومستويات حساسيتها واحتياجات التعامل معها، بما يساعد المؤسسات على تطبيق إجراءات الحماية المناسبة وإدارة عمليات استخدامها وتعديلها بصورة منظمة.
وأوضح أن الذكاء الاصطناعي يوفر إمكانات واسعة لتسهيل الأعمال وتسريع تنفيذ المهام وتحسين دقتها، إلى جانب الاستفادة من تطبيقاته في التعامل مع البيانات وتعديلها وتعزيز حمايتها.
وأشار إلى أن هذه الإمكانات لا تلغي الحاجة إلى التحقق المستمر من صحة المعلومات، خاصة أن الأنظمة الذكية تعتمد في الأساس على البيانات التي يوفرها الإنسان أو يتيحها لها من خلال الأنظمة المختلفة.
وشدد على ضرورة التأكد من دقة البيانات والمخرجات التي تقدمها تطبيقات الذكاء الاصطناعي، وعدم التعامل معها باعتبارها صحيحة بصورة تلقائية.
وأضاف أن الأدوات التكنولوجية المستخدمة داخل المؤسسات يجب أن تتضمن آليات تساعد على التحقق من المعلومات ونتائج المعالجة، بما يعزز موثوقية الأنظمة ويحد من احتمالات الاعتماد على بيانات غير دقيقة.
أمن الذكاء الاصطناعي يتطلب حماية البيانات والتحقق من المخرجات
أوضح سامح إمام أن التطورات المتلاحقة في التقنيات الرقمية تفرض اهتمامًا متزايدًا بمفهوم أمن الذكاء الاصطناعي AI Security، الذي أصبح مرتبطًا بحماية البيانات والأنظمة المستخدمة في تشغيل التطبيقات الذكية.
وأشار إلى أن التكنولوجيا الحديثة توفر وسائل متعددة لإدارة المعلومات وتعزيز مستويات حمايتها، لكن الاستفادة منها تتطلب فهم كيفية التعامل مع البيانات ومدى دقة النتائج المستخرجة منها.
وأكد أن المؤسسات مطالبة بتطوير قدراتها على مراجعة المعلومات التي تنتجها تطبيقات الذكاء الاصطناعي، والتأكد من توافقها مع البيانات الفعلية والمتطلبات التشغيلية.
وتناول كذلك أهمية عدم إهمال طرق الاختراق التقليدية، موضحًا أن المهاجم الماهر قد يعود إلى استخدام الأساليب القديمة اعتمادًا على افتراض أن الشركات والمؤسسات لم تعد تضعها ضمن أولويات الحماية.
وأشار إلى أن مواجهة هذه التهديدات تستلزم متابعة مختلف وسائل الهجوم، سواء التقليدية أو المستحدثة، والنظر إلى المخاطر الأمنية من جميع أبعادها.
وأكد أن الاحتفاظ بالمعرفة المتعلقة بالأساليب القديمة، إلى جانب مواكبة الأدوات الحديثة، يعزز قدرة المؤسسات على التصدي لمحاولات الوصول غير المشروع إلى البيانات.
البنك الأهلي المصري: الذكاء الاصطناعي لا يحمي ما لا يستطيع رؤيته
من جانبه، أكد المهندس محمد طنطاوي، مدير البنية التحتية لتكنولوجيا المعلومات بالبنك الأهلي المصري، أن تطبيق مفهوم الثقة الصفرية يساهم في تعزيز قدرة المؤسسات على مواجهة التهديدات الأمنية، بشرط الاهتمام بحماية البيانات ومراقبة الأنظمة بصورة شاملة.
وأوضح أن فاعلية حلول الأمن السيبراني تعتمد على مدى وضوح الرؤية داخل البيئة التكنولوجية للمؤسسة، وقدرة فرق الحماية على متابعة الأنشطة والبيانات التي تتطلب التأمين.
وأشار إلى أن البنك الأهلي المصري يحتاج إلى الاعتماد على أدوات مراقبة واستشعار تقنية Sensors تتيح رؤية أوسع لمكونات البنية التحتية والأنظمة المختلفة، بما يساعد على اكتشاف المخاطر والحد من احتمالات تسرب البيانات.
وأكد أن استخدام تقنيات الذكاء الاصطناعي في مراقبة التهديدات يمثل عنصرًا داعمًا لمنظومة الحماية، لكنه لا يستطيع التعامل مع البيانات أو الأنشطة التي لا يملك القدرة على الوصول إليها أو تحليلها.
وأوضح أن هذه المحدودية تفرض على المؤسسات توفير أدوات رقابية مناسبة تضمن وصول أنظمة الحماية إلى المعلومات اللازمة لأداء وظائفها، مع الحفاظ على ضوابط الوصول والصلاحيات.
السيطرة على الأنظمة الأمنية يجب أن تبقى في أيدي فرق العمل
وشدد محمد طنطاوي على أهمية استمرار الدور المباشر لفرق الأمن السيبراني ومسؤولي أمن المعلومات CISOs في إدارة الأنظمة ومراقبة التهديدات واتخاذ الإجراءات اللازمة لمواجهتها.
ونصح مسؤولي أمن المعلومات بتعزيز التعاون مع فرق العمل داخل المؤسسات، وعدم الاعتماد على الحلول الذكية بصورة منفردة في اتخاذ القرارات المرتبطة بحماية البيانات.
وأوضح أن الذكاء الاصطناعي يستطيع دعم عمليات الرصد والتحليل في حدود المعلومات المتاحة له، لكن مسؤولية التحكم في الأنظمة والتعامل مع المشكلات يجب أن تظل في أيدي فرق العمل المختصة.
وأشار إلى أن الاحتفاظ بالسيطرة البشرية يضمن قدرة المؤسسات على مراجعة القرارات الأمنية والتدخل عند الحاجة، خاصة في الحالات التي تتطلب تقييمًا متخصصًا للمخاطر أو التعامل مع ظروف تشغيلية غير معتادة.
وتعكس هذه الرؤية أهمية التعامل مع الذكاء الاصطناعي باعتباره أداة مساعدة لتعزيز قدرات فرق الأمن السيبراني، وليس بديلًا كاملًا عن الخبرة البشرية أو المسؤولية المؤسسية.
أشرف جمال: الذكاء الاصطناعي يتجه نحو تخصصات مستقلة لكل قطاع
وفي سياق مناقشة مستقبل تطبيقات الذكاء الاصطناعي، أشار المهندس أشرف جمال إلى أن المرحلة المقبلة ستشهد ظهور تخصصات أكثر دقة داخل هذا المجال، بحيث تتطور تطبيقات ونماذج تتناسب مع طبيعة كل قطاع واحتياجاته.
وأوضح أن اللغة والمصطلحات والبيانات المستخدمة في المجال الطبي تختلف عن نظيرتها في الهندسة أو الصيدلة أو غيرها من التخصصات، ما يفرض الحاجة إلى حلول ذكية قادرة على فهم خصوصية كل مجال.
وأكد أن التخصص في تطوير تطبيقات الذكاء الاصطناعي يساعد على التعامل بصورة أدق مع المتطلبات المهنية والتقنية للمؤسسات، بدلًا من الاعتماد على نماذج عامة في جميع المجالات.
وأضاف أن مخرجات أنظمة الذكاء الاصطناعي قد تختلف من مؤسسة إلى أخرى عند التعامل مع موضوعات متشابهة، تبعًا لطبيعة العمل والبيانات المتاحة والسياق الذي تُستخدم فيه التطبيقات.
وأشار إلى أن هذه الاختلافات تكتسب أهمية خاصة عند مناقشة مفهوم الثقة الصفرية، إذ تتطلب كل مؤسسة نموذجًا للحماية يتوافق مع طبيعة أنظمتها والبيانات التي تتعامل معها.
وتؤكد هذه التوجهات أن مستقبل الذكاء الاصطناعي يرتبط بدرجة متزايدة بقدرته على تقديم حلول متخصصة، مع استمرار الحاجة إلى ضوابط واضحة للتحقق من المخرجات وحماية المعلومات.
تكامل التكنولوجيا والخبرة البشرية يعزز قدرة المؤسسات على مواجهة الاختراقات
أظهرت المناقشات أن تطوير منظومة الأمن السيبراني في عصر الذكاء الاصطناعي يتطلب التعامل مع الحماية باعتبارها عملية مستمرة، وليست مجرد اعتماد على أدوات تقنية متقدمة.
فمع تزايد استخدام الأنظمة الذكية في تحليل البيانات واكتشاف الأنشطة غير المعتادة، تظل المؤسسات مطالبة بالتحقق من سلامة المعلومات، ومراجعة مستويات الوصول إلى الأنظمة، وتطوير قدرات فرق العمل على مواجهة التهديدات المختلفة.
كما تبرز أهمية تطبيق نموذج الثقة الصفرية في تقليل الاعتماد على الثقة الضمنية داخل الشبكات، وتعزيز إجراءات التحقق والمراقبة بما يتناسب مع حساسية البيانات ومتطلبات التشغيل.
وفي الوقت نفسه، تؤكد عودة بعض المخترقين إلى الأساليب التقليدية أن التطور التكنولوجي لا يعني اختفاء المخاطر السابقة، وإنما قد يؤدي إلى ظهور أنماط جديدة تجمع بين وسائل الهجوم القديمة والتقنيات الحديثة.
ومن ثم، فإن نجاح المؤسسات في حماية أصولها الرقمية يرتبط بقدرتها على الجمع بين الأدوات الأمنية المتطورة والخبرة البشرية والتعاون المؤسسي، مع الاهتمام بحوكمة البيانات والتصدي لمختلف مصادر التهديد.
Cairo ICT 2026 يسلط الضوء على تطبيقات الذكاء الاصطناعي والأمن الرقمي
تأتي هذه المناقشات ضمن فعاليات معرض ومؤتمر Cairo ICT 2026، الذي يُعد أحد أبرز الملتقيات المتخصصة في صناعة الاتصالات وتكنولوجيا المعلومات بمنطقة الشرق الأوسط وأفريقيا.
وتُعقد الدورة الحالية تحت رعاية رئيس مجلس الوزراء، مع التركيز على التطبيقات العملية للذكاء الاصطناعي ودورها في تطوير الخدمات ورفع كفاءة الأعمال ودعم الابتكار في القطاعات المختلفة.
وتشمل الفعاليات المصاحبة الدورة الثالثة من معرض ومؤتمر الذكاء الاصطناعي ومراكز البيانات والحوسبة السحابية AIDC²، الذي يركز على التقنيات والبنية التحتية اللازمة لتطوير التطبيقات الرقمية الحديثة.
كما تتضمن الدورة الثالثة عشرة من معرض ومؤتمر المدفوعات الرقمية والشمول المالي PAFIX، الذي يُقام تحت رعاية البنك المركزي المصري، ويستعرض الحلول والتطورات المرتبطة بالخدمات المالية والتكنولوجيا المصرفية.
ويشهد المعرض كذلك انعقاد الدورة السادسة من فعالية Connecta المتخصصة في الألعاب والأجهزة الذكية وتكنولوجيا الترفيه، إلى جانب ساحة الابتكار Innovation Arena، التي تتيح للشركات الناشئة ورواد الأعمال استعراض ابتكاراتهم ومنتجاتهم والتواصل مع المستثمرين وشركاء الأعمال والجهات الداعمة للابتكار.
وتعكس مناقشات الأمن السيبراني ضمن هذه الفعاليات أهمية مواكبة تطور التهديدات الرقمية بالتوازي مع التوسع في تطبيقات الذكاء الاصطناعي، بما يدعم بناء مؤسسات أكثر قدرة على حماية بياناتها والاستفادة الآمنة من التكنولوجيا الحديثة.
سجل في قائمتنا البريدية لتصلك آخر الأخبار